Un prestataire frigorifique à l'origine de l'incident
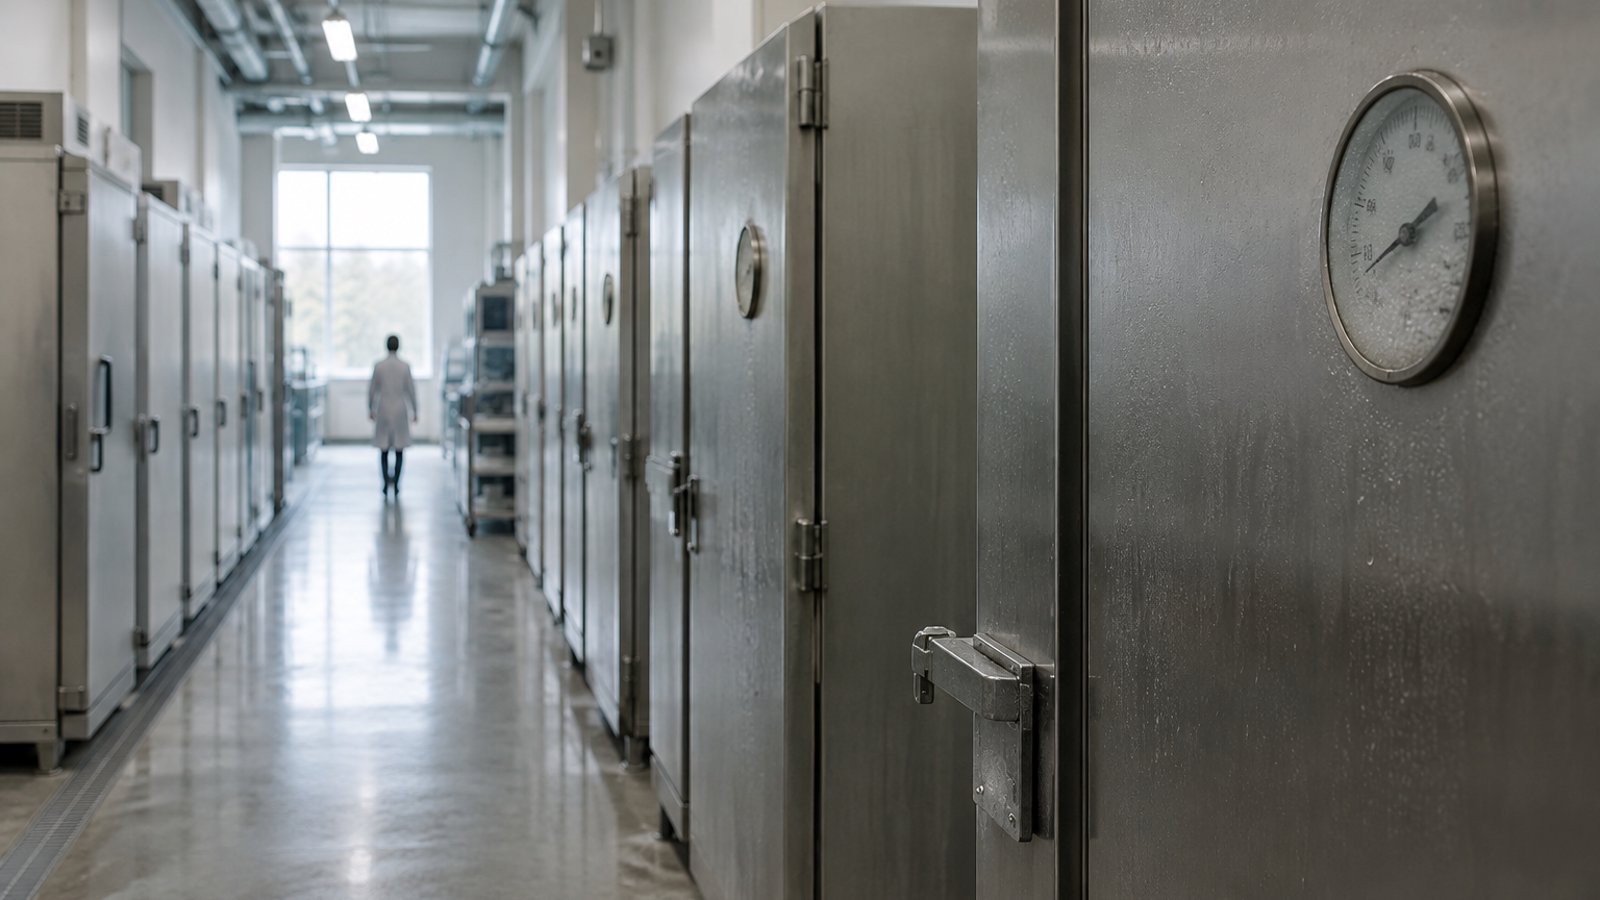
Plusieurs chambres froides de l'Établissement français du sang (EFS) ont été touchées par un piratage informatique, a confirmé l'établissement à BFMTV le mercredi 4 novembre 2026, après une information du Canard enchaîné. Maintenues à -30 °C, certaines installations ont été reprogrammées à distance jusqu'à 110 °C.
L'EFS précise ne pas avoir été visé directement. « C'est notre prestataire frigorifique qui a été victime hier d'un incident de cybersécurité susceptible d'affecter certaines installations de supervision et de pilotage de chambres froides, déployées sur quelques sites de l'EFS », indique l'établissement. Dans cette déclaration, recueillie avant la confirmation publique du mercredi 4 novembre, le mot « hier » renvoie à la nuit de l'attaque, du dimanche 1er au lundi 2 novembre 2026.
Selon 20 Minutes, l'attaque s'est produite dans la nuit du dimanche 1er au lundi 2 novembre 2026, sur des installations notamment situées en Bourgogne-Franche-Comté. Les pirates ont ciblé les systèmes de pilotage d'équipements industriels (OT/IoT), en exploitant la faille du sous-traitant Coolworld. Un technicien a détecté l'anomalie.
Du plasma destiné à la transfusion dans les équipements
Les chambres froides concernées conservaient des produits sanguins avant leur livraison aux établissements de santé, ainsi que des échantillons destinés aux biothèques de l'EFS. L'établissement cite des poches de plasma destinées à la transfusion et des poches de plasma destinées au fractionnement pour le LFB, le laboratoire français du fractionnement et des biotechnologies.
Les systèmes de surveillance et d'alarme ont permis d'identifier rapidement les anomalies. Selon les cas, les équipements ont été maîtrisés sans impact sur les produits, ou neutralisés, les stocks étant alors transférés par précaution vers d'autres installations.
« Aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer. Les produits conservés dans les équipements concernés ont été transférés ou sécurisés », Établissement français du sang, communication à BFMTV.
Le ministère de la Santé, interrogé par 20 Minutes, évoque « zéro conséquence opératoire », ni sur la chaîne transfusionnelle, ni pour aucun patient, tout en reconnaissant que du plasma congelé destiné à la transfusion était bien stocké dans ces réfrigérateurs.
| Indicateur | Chiffre | Source |
|---|---|---|
| Température normale des chambres froides | -30 °C | Le Canard enchaîné, via BFMTV |
| Température programmée par les attaquants | 110 °C | Le Canard enchaîné, via 20 Minutes |
| Date de l'attaque | nuit du 1er au 2 novembre 2026 | 20 Minutes, 4 novembre 2026 |
| Établissements rattachés à l'EFS | 332, dont 247 en activité | Annuaire des entreprises, data.gouv.fr |
| Pertes de produits sanguins déclarées | 0 | EFS, via BFMTV |
L'Anssi associée aux investigations techniques
Outre les mesures conservatoires et le transfert de produits, l'EFS a neutralisé les accès à distance des équipements concernés, selon le ministère de la Santé. L'établissement travaille avec l'Agence nationale de la sécurité des systèmes d'information (Anssi).
« La situation est à ce jour maîtrisée et fait l'objet d'une surveillance renforcée », Ministère de la Santé, réponse à BFMTV.
Les investigations en cours doivent établir le mode opératoire et les circonstances de l'incident, le nombre total d'équipements potentiellement concernés, ainsi que les conditions et le calendrier de remise en service sécurisée des installations affectées. L'EFS compte 332 établissements, dont 247 en activité, d'après l'Annuaire des entreprises publié sur data.gouv.fr.
L'épisode fait suite à des piratages de systèmes de réfrigération de supermarchés, rappelle BFMTV. Le point commun : des équipements industriels pilotés à distance par un prestataire, et accessibles depuis internet.
Le maillon faible reste le sous-traitant
L'attaque n'a pas visé le système d'information de l'EFS mais celui d'une société tierce chargée du pilotage de ses installations techniques. Ce schéma concerne toutes les entreprises qui confient à un prestataire la supervision à distance d'un équipement : froid industriel, chauffage, alarme, vidéosurveillance, bornes de recharge.
Trois points ressortent de l'incident :
- la détection n'est pas venue du prestataire mais des alarmes internes de l'EFS et d'un technicien présent sur place ;
- la réponse a consisté à couper les accès distants des équipements concernés, puis à déplacer les stocks sensibles ;
- l'Anssi et le ministère de la Santé ont été associés dès les premières heures, les investigations techniques se poursuivant.
Note — Cet incident porte sur des équipements industriels et non sur des fichiers de donneurs : il relève du périmètre de l'Anssi, et non du régime de notification des violations de données personnelles issu du RGPD (en application depuis mai 2018), dont la CNIL publie le recensement sur data.gouv.fr.
Ce que ça change pour votre entreprise
Un contrat de télémaintenance mérite d'être relu sous l'angle des accès distants. Cinq vérifications concrètes :
- L'inventaire des équipements pilotés à distance : établir la liste exhaustive des machines et automates que le prestataire peut atteindre depuis l'extérieur (froid, chauffage, alarme, vidéosurveillance, bornes de recharge), et la tenir à jour à chaque intervention.
- La liste nominative des comptes du prestataire : savoir quelles personnes disposent d'un accès, avec un compte par intervenant plutôt qu'un identifiant partagé, et une révocation immédiate au départ d'un technicien ou à la fin du contrat.
- L'authentification forte et le filtrage des adresses IP : exiger une authentification à plusieurs facteurs sur chaque connexion distante et restreindre l'accès aux seules adresses IP du prestataire.
- Une procédure écrite de coupure d'urgence des accès distants : qui décide, qui exécute, en combien de temps, et comment l'exploitation continue une fois les accès coupés. C'est ce réflexe qui a permis à l'EFS de neutraliser les accès des équipements concernés.
- Une alarme ou un seuil de température/état indépendant du prestataire : une remontée qui ne transite pas par la supervision du sous-traitant, avec un destinataire interne désigné et un suppléant, joignables la nuit et le week-end — l'anomalie de l'EFS a été repérée par ses propres alarmes et un technicien sur place.
Une entreprise touchée par ce type d'attaque peut déposer plainte auprès de la police ou de la gendarmerie et, pour une TPE ou une PME, se faire assister via le dispositif national cybermalveillance.gouv.fr, qui oriente vers les prestataires de réponse et, selon la gravité et le caractère sensible de l'activité, vers l'Anssi.